Supongamos que tenemos que correr una aplicación que se conecte a un SQLServer que solo tiene habilitada autenticación integrada, desde fuera del dominio; aunque parezca un escenario un tanto extraño es más común de lo que pueda parecer (supongamos un ejecutable que tenga que comparar los datos de 2 SQLServer en distintos dominios).
Para poder hacer esto tenemos que conseguir que nuestro código pueda correr en un punto dado con credenciales distintas de las que utiliza por defecto. Para conseguir esto vamos a utilizar una librería de impersonación que envuelva las llamadas a la Api de Windows que necesito. Estas Apis serán:
- LogonUser: se utilizará para conseguir un token de identidad (principal o impersonada según los parametros que se le pasen.
- DuplicateToken: se utilizará, en nuestro código, para conseguir una token de identidad principal a partir de un token de impersonación.
Ambas métodos se encuentran en la dll advapi32 y las empaquetamos para nuestro uso en una librería.
[DllImport("advapi32.dll", SetLastError=true)]

private static extern bool LogonUser(String user, String domain, String password, int logonType, int logonProvider, ref IntPtr token);


[DllImport("advapi32.dll", EntryPoint="DuplicateToken", ExactSpelling=false, CharSet=CharSet.Auto, SetLastError=true)]

private static extern int DuplicateToken(IntPtr existingTokenHandle, int impersonationLevel, ref IntPtr duplicateTokenHandle);
En la misma librería se empaqueta la llamada de tal manera que solo dejamos accesible el metodo WinRemoteLogOn, y como salida del mismo obtenemos un objeto de tipo WindowsImpersonationContext.
private static WindowsImpersonationContext WinLogOn(string strUsuario, string strClave, string strDominio,LogonType logonType, LogonProvider logonProvider, ImpersonationLevel impLevel)

{

    IntPtr tkHandler = new IntPtr(0);

    IntPtr tkDuplicado = new IntPtr(0);


    if (LogonUser(strUsuario, strDominio, strClave, (int)logonType, (int)logonProvider, ref tkHandler))

    {

        if (DuplicateToken(tkHandler, (int)impLevel, ref tkDuplicado) != 0)

{

            WindowsImpersonationContext impContext;

            impContext = (new WindowsIdentity(tkDuplicado)).Impersonate();

            return impContext ;

        }

    }

    return null;

}


public static WindowsImpersonationContext WinRemoteLogOn(string strUsuario, string strClave, string strDominio)

{

    //Incluye los valores por defecto para poder llamar a servicios remotos haciendo uso de unas credenciales distintas.

    return WinLogOn(strUsuario, strClave, strDominio, LogonType.LOGON32_LOGON_NEW_CREDENTIALS, LogonProvider.LOGON32_PROVIDER_DEFAULT, ImpersonationLevel.SecurityImpersonation);

}
El código que queremos que corra impersonando a un usuario distinto (por ejemplo del dóminio ClienteCo), solo tendrá que crear una instancia de el objeto WindowsImpersonationContext llamando a la librería, ejecutar el código que queramos bajo ésta identidad/permisos, y al finalizar asegurarse de liberar el contexto y volver a la identidad principal de nuestro proceso (método Undo() de WindowsImpersonationContext). Para asegurar esto último metemos el código a ejecutar bajo la identidad usada para la impersonación en un bloque try, cuyo bloque finally correspondiente haga el Undo().
Por ejemplo en el ejemplo que se ha generado para este post quedaría algo como:
static void runWithImpersonate(string user, string password,string domain)

        {

            WindowsImpersonationContext winImpContext;

            winImpContext = Impersonalizacion.WinRemoteLogOn(user, password, String.IsNullOrEmpty(domain) ? null : domain);

            if (winImpContext != null)

            {

                try

                {

                    run();

                }

                finally

                {

                    winImpContext.Undo();

                }

            }

        }
Donde le método run(), será el encargado de hacer la consulta contra la bbdd.
En el siguiente enlace se puede encontrar todo el código del ejemplo completamente funcional, solo sería necesario cambiar el app config del proyecto ImpersonateLibraryXample, para variar la cadena de conexión, así como la query que queramos ejecutar.
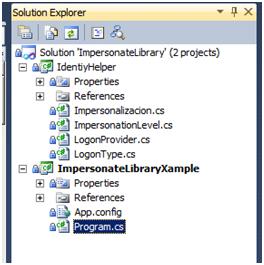
Así se ejecutará una aplicación de línea de comandos que únicamente pretende ilustrar el uso de la librería haciendo dos veces la misma query y mostrando los resultados por la pantalla; la primera ejecución con la identidad del usuario que ejecute el programa (preferiblemente atacaremos a una bbdd de otro dominio o de otra maquina, de manera que obtendremos una excepción) y la segunda con el usuario/dominio/y password que se le den a la aplicación (en nuestro caso una consulta a las bbdd que se encuentran en un determinado servidor).
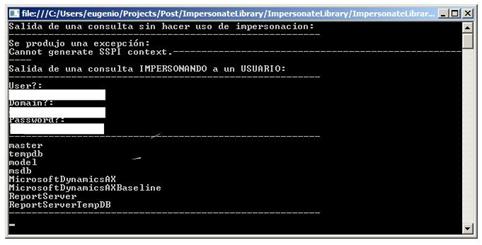
Así podríamos utilizar esta librería para conectarnos por ejemplo a dos SQLServer en distintos dominios y comparar los resultados con tan solo utilizar esta librería pasándole los distintos datos de usuario/dominio y contraseña.
Esto nos deja como único elemento como gestionar las contraseñas a lo largo del código de cara a mantenerlas seguras.
SaludOS y hasta pronto!
Autor: Eugenio López de Elorriaga, Software Developer on
.jpg)